oke钱包支持哪些链的资产
oke钱包目前覆盖主流EVM兼容链以及部分非EVM公链。添加自定义链只需填入RPC信息即可,资产列表按链分组展示,切换网络时自动刷新余额。
不能。oke钱包不托管私钥,助记词是恢复资产的唯一凭证。没有助记词,任何人也包括官方都无法重建私钥。务必在创建时手抄备份,不要截图存手机。
私钥在设备安全区生成和存储,APP没有读取私钥明文的权限。签名在隔离环境完成,网络层只传输签名结果和交易数据,私钥本身不出设备。
提供2/3、3/5等多签方案模板,适合团队共管资产。发起交易需指定数量成员确认,单点被攻破不影响资金安全。
oke钱包目前覆盖主流EVM兼容链以及部分非EVM公链。添加自定义链只需填入RPC信息即可,资产列表按链分组展示,切换网络时自动刷新余额。
oke钱包的私钥在设备安全芯片内生成,全程不经过网络传输。生成后加密存储于隔离区域,APP主进程无法直接读取,从源头切断远程窃取路径。
先别急着转大额资产。第一步,从官方渠道下载APP并校验安装包签名;第二步,创建钱包后立刻手抄助记词,做一次恢复验证确认抄写无误;第三步,先转入小额资产试一笔转账,走通流程后再逐步加码;第四步,把常用地址加入白名单,开启生物识别解锁。四步走完,基本的安全底座就有了。
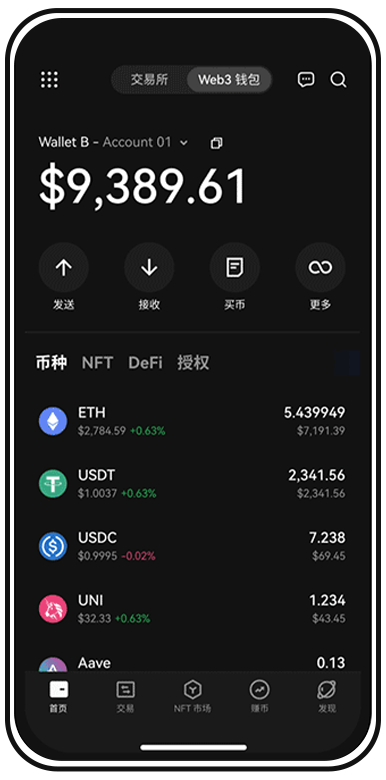
支持二维码和文件两种离线签名方式,私钥设备全程不联网。联网设备只负责构造交易和广播,签名环节物理隔离,适合大额资产持有者。
交易签名在独立安全域完成,待签名数据先经哈希校验再送入签名模块。主系统即使被恶意软件入侵,也无法伪造或篡改签名请求。
签名前在本地沙盒模拟交易执行结果,展示余额变化和合约调用详情。如果模拟结果与预期不符,用户可在签名前取消操作。
先看拦截原因:如果是地址在黑名单中,建议换地址;如果是合约调用风险,查看合约审计标签;如果是金额超阈值,确认无误后可手动放行。不确定时先小额测试。
oke钱包对每个DApp授权单独记录额度上限和到期时间,授权列表一目了然。支持一键撤销历史授权,避免无限授权被恶意利用。
在新设备安装oke钱包,选择恢复钱包,按顺序输入之前备份的助记词。恢复后地址和资产不变。建议恢复完成后立即做一次小额转账验证。
oke钱包调用设备安全芯片的TRNG生成助记词熵值,避免软件随机数被预测的风险。每次生成都带唯一性校验,重复熵值直接拒绝。
安全架构看得见,但用不用得好取决于你的操作习惯。花五分钟检查助记词备份、白名单和授权列表,比事后追悔有用得多。